Bezmaksas drošības pārbaude
Zināt vairāk ir drošāk
Nepareizi piekļuves iestatījumi, pārāk plašas administratoru tiesības vai nepārvaldīti lietotāju konti var radīt nevajadzīgus drošības riskus.
Piesakies jaunumiem šeit un ABiAN bez maksas izvērtēs Jūsu uzņēmuma Microsoft 365, mākoņvides un IT infrastruktūras drošības iestatījumus, identificēs būtiskākos riskus un sagatavos konkrētus ieteikumus to novēršanai.
- Microsoft 365
- Google Workspace
- Active Directory
- Ievainojamības
Bez maksas un bez saistībām Pārbaude, atskaite un konsultācija jums neko nemaksā.
Pārbaude neko nemaina Skeneris tikai nolasa iestatījumus. Jūsu vidē nekas netiek mainīts.
Atskaite, ko var saprast Konkrēti ieteikumi, sakārtoti pēc riska, un stunda ar ABIAN drošības speciālistu.
Divi pārbaudes veidi
Mākoņa vides iestatījumi un lokālās infrastruktūras ievainojamības. Izvēlieties vienu vai abus.
01
ABiAN Cloud Security Assessment
Pārbauda iestatījumus vienā Microsoft 365 vai Google Workspace vidē vai lokālajā Active Directory. Katru iestatījumu salīdzina ar atzītu labo praksi: CISA SCuBA, CIS, EIDSCA un ORCA.
- Entra IDConditional Access, MFA, administratoru lomas, viesu piekļuve un lietotņu piekļuves tiesības.
- Exchange OnlineE-pasta pārsūtīšana uz ārējām adresēm, SPF, DKIM un DMARC.
- Defender for Office 365Aizsardzība pret pikšķerēšanu, surogātpastu, bīstamiem pielikumiem un saitēm.
- SharePoint un OneDriveFailu koplietošana ārpus uzņēmuma, publiskas saites un piekļuve no privātām ierīcēm.
- TeamsĀrējā saziņa, viesu piekļuve, sapulču iestatījumi un lietotnes.
- IntuneIerīču drošības prasības, diska šifrēšana un lietotņu aizsardzība.
- Microsoft DefenderDatoru un serveru aizsardzība pret vīrusiem, izspiedējvīrusiem un kaitīgām programmām.
- Exposure ManagementSecure Score un vietas, kur jūsu Microsoft vide ir visvairāk pakļauta uzbrukumiem.
- PurviewDatu noplūdes novēršana (DLP), dokumentu klasifikācija un audita žurnāli.
- Microsoft 365 CopilotKādiem datiem Copilot var piekļūt un kas tos var redzēt.
- AzureAbonementu iestatījumi, piekļuves tiesības un resursu drošība.
- Azure DevOpsProjektu piekļuve, CI/CD procesu drošība un piekļuves atslēgas.
- GitHubOrganizācijas un repozitoriju drošības iestatījumi.
- Google WorkspaceGmail, Drive, Meet, Chat un administratora iestatījumi pēc CISA ScubaGoggles.
- Active DirectoryVairāk nekā 300 pārbaužu: lietotāji, grupas, paroļu politikas, GPO, domēna kontrolleri, DNS, domēnu uzticēšanās (trusts) un piekļuves tiesības (DACL).
02
ABiAN Vulnerability Assessment
Ja jums ir serveri birojā vai datu centrā, skenējam visu tīklu: serverus, datorus, printerus un tīkla iekārtas. Pārbaudē izmanto desmitiem tūkstošu regulāri atjauninātu ievainojamību testu.
- Tīkla pārskatsKādas iekārtas ir tīklā un kādi pakalpojumi tajās darbojas.
- Zināmas ievainojamībasProgrammatūras versijas ar publiski zināmām ievainojamībām (CVE), novērtētas pēc CVSS riska skalas.
- Trūkstoši atjauninājumiNeuzstādīti drošības atjauninājumi serveros, datoros un tīkla iekārtās.
- Vājas un noklusējuma parolesPakalpojumi un iekārtas, kurās joprojām ir noklusējuma vai viegli uzminamas paroles.
- Šifrēšanas nepilnībasNovecojuši SSL/TLS protokoli, vāji šifri un beigušies sertifikāti.
- Lieki atvērti portiPakalpojumi, kuriem nevajadzētu būt pieejamiem no ārpuses.
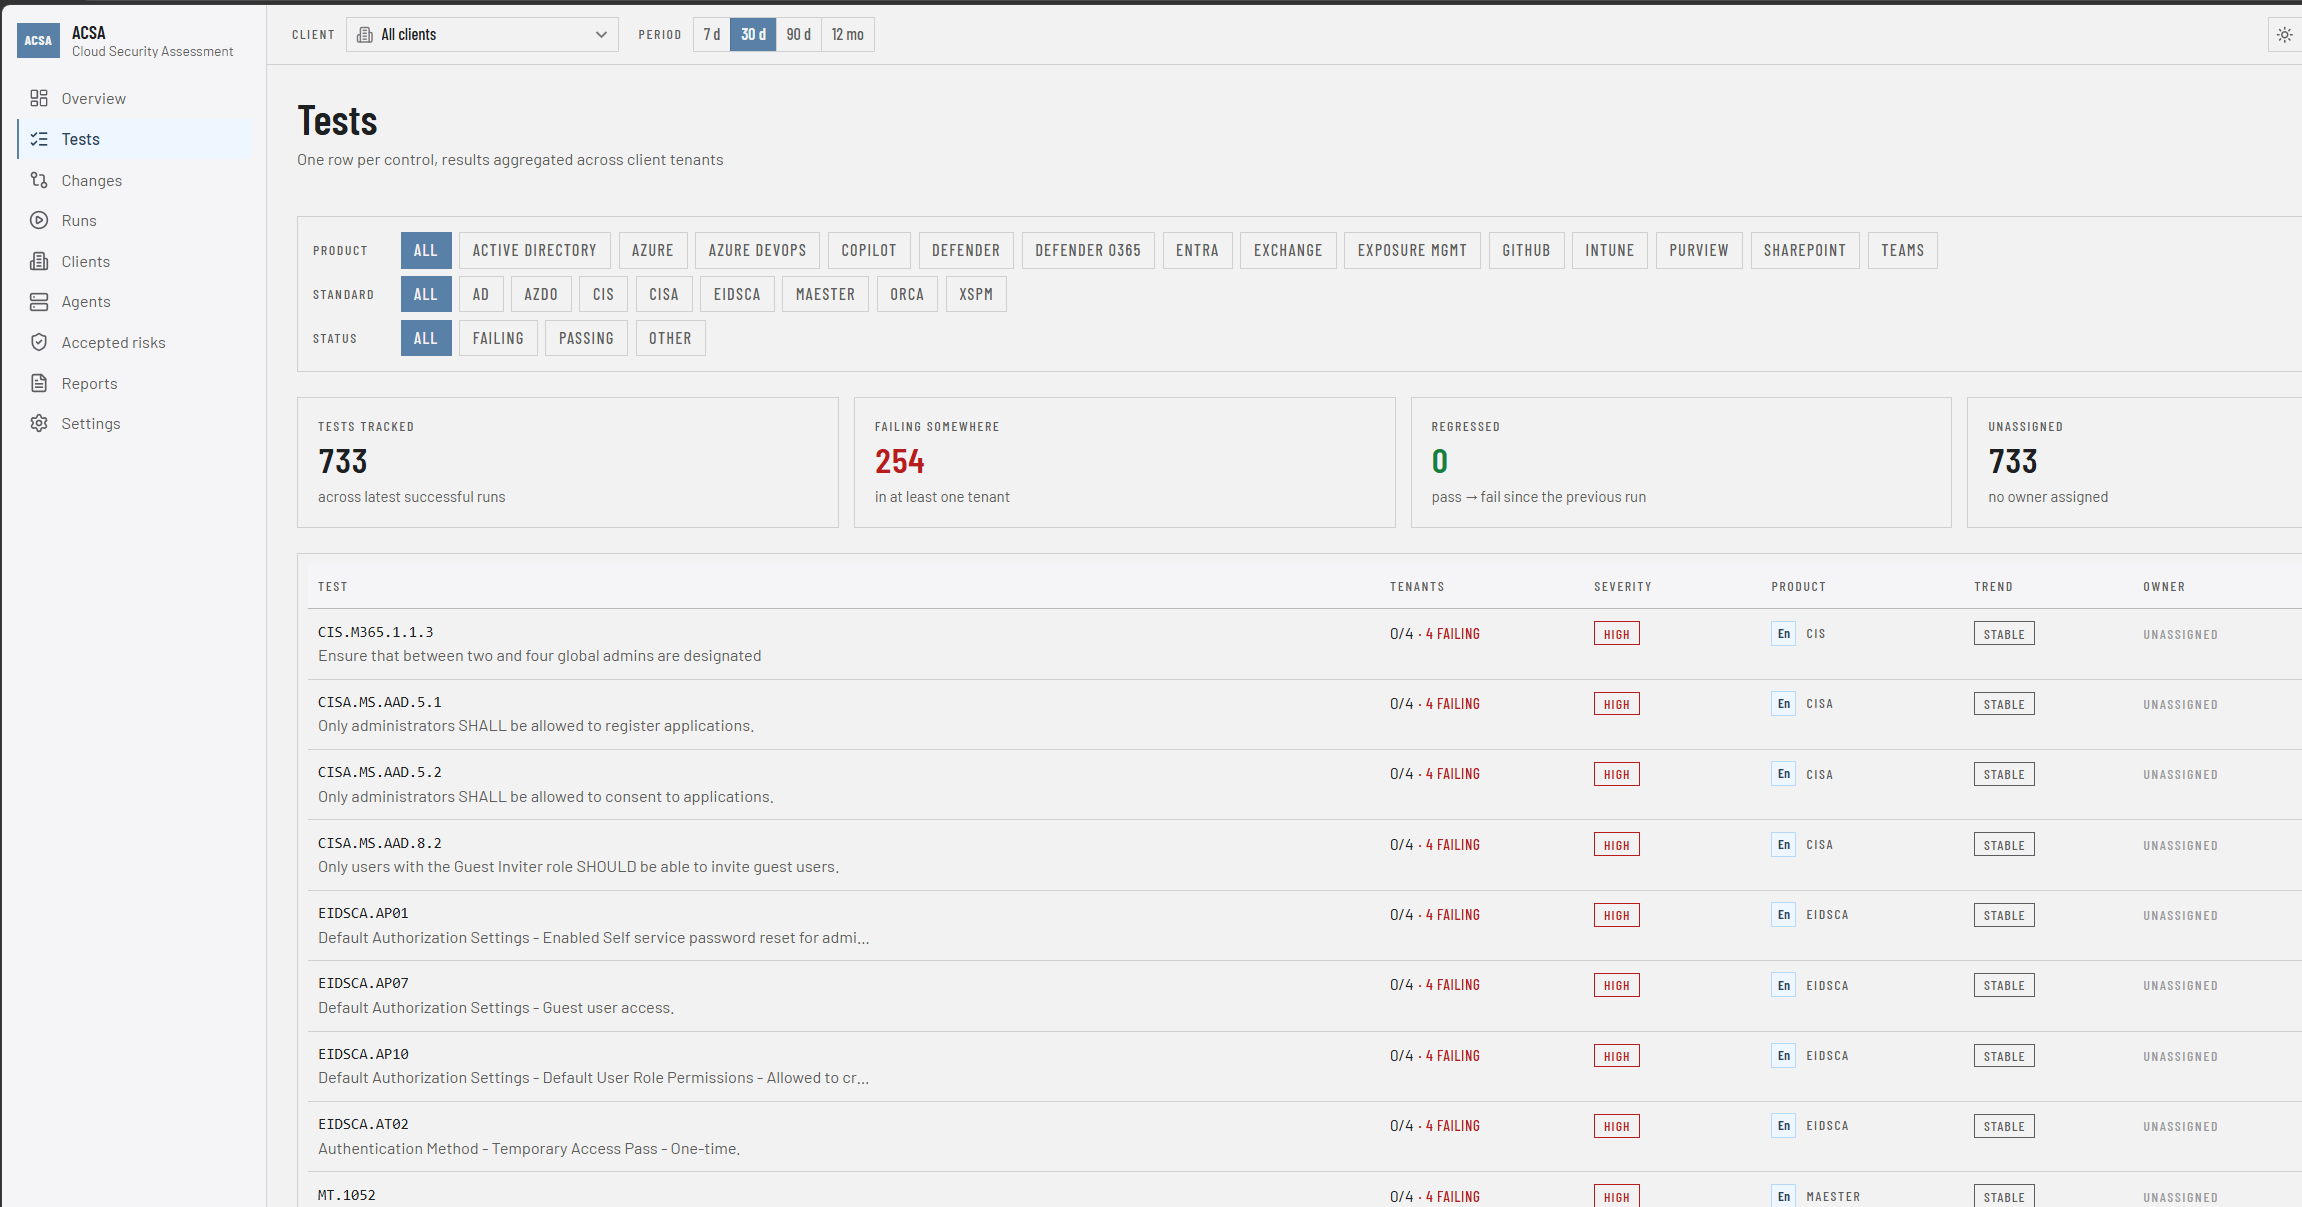
ABIAN izstrādāts rīks
Vairāk nekā 700 pārbaužu vienā pārskatā
CISA, CIS un citas atzītas pārbaudes apvienotas vienā rīkā. Katrai nepilnībai ir riska līmenis, apraksts un ieteikums, kā to novērst.
Ko saņemsiet
Atskaite ar ieteikumiem
Kas ir kārtībā, kas nav un ar ko sākt. Nepilnības sakārtotas pēc riska: no kritiskām līdz mazāk svarīgām.
Stundas konsultācija
ABIAN drošības speciālists izskaidro rezultātus un palīdz saprast, ko labot vispirms.
Drošības pārbaude bez maksas
Pastāstiet, kādu vidi izmantojat. Sazināsimies un vienosimies par konsultāciju.
Kā notiek pārbaude
Četri soļi no pieteikuma līdz konsultācijai.
01
Pieteikums
Izvēlaties, ko pārbaudīt: Microsoft 365, Google Workspace, Active Directory vai lokālo infrastruktūru.
02
Piekļuve
Kopā piešķiram skenerim piekļuvi tikai lasīšanai. Pēc pārbaudes to atsaucam.
03
Skenēšana
Rīks pārbauda iestatījumus un ievainojamības. Darbs jūsu uzņēmumā turpinās kā ierasts.
04
Atskaite un konsultācija
Saņemat atskaiti un stundu to izrunājat ar ABIAN speciālistu.
Labāk uzzināt tagad, nevis pēc incidenta.
Vājās vietas kāds atradīs. Vai nu jūs, vai kāds cits.